Amazon Web Services (AWS)
Este artigo detalha o processo passo a passo para configurar uma nova instância EC2 na Amazon Web Services (AWS) e integrá-la à sua plataforma Keep Cloud. Seguir estas instruções garantirá uma conexão eficiente e funcional entre seus serviços AWS e o Keep Cloud.
Criação de uma Nova Instância EC2 na AWS
Agora, vamos proceder com a criação da instância na AWS que será conectada ao Keep Cloud.
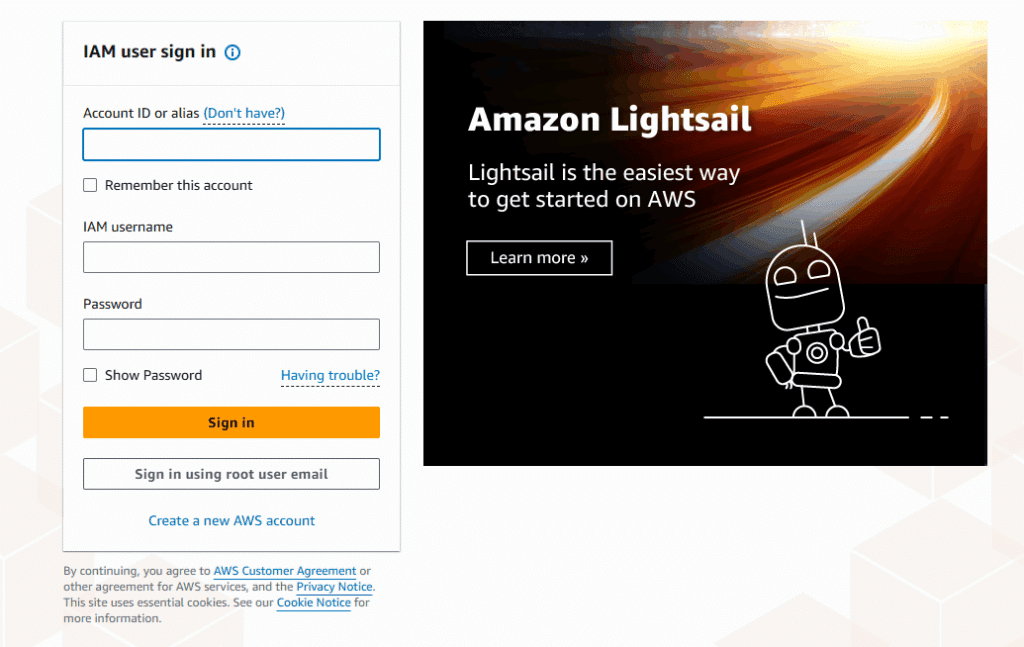
Acesse a AWS através do link: https://console.aws.amazon.com/console
Faça login na sua conta da AWS, informando suas credenciais e clicando em “Sign In”.
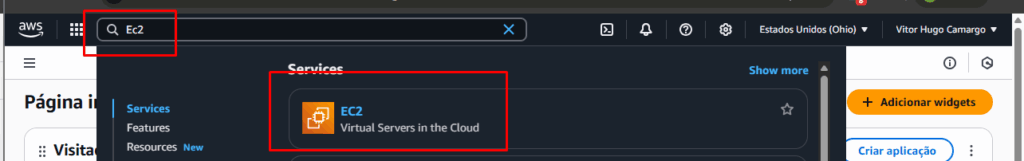
Na barra de pesquisa superior, digite “EC2” e selecione o serviço correspondente.
O painel de controle do EC2 será exibido.
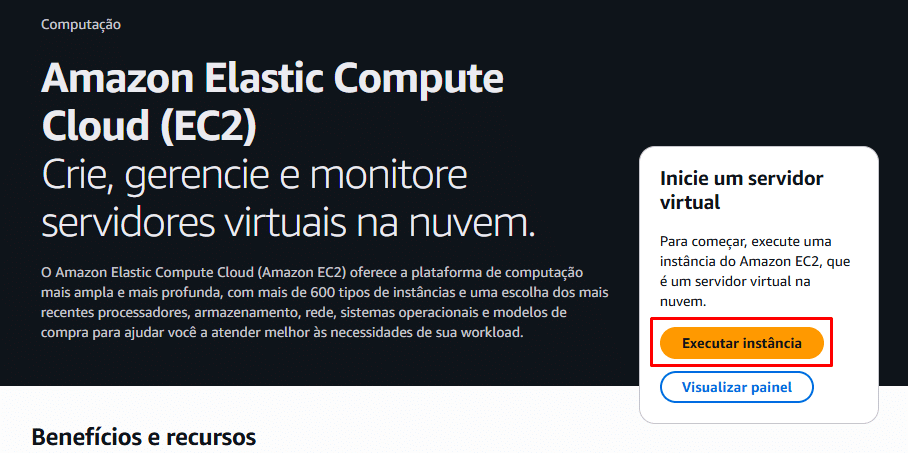
Dentro do painel EC2, procure e clique na opção “Executar instância” (ou “Launch instance”).
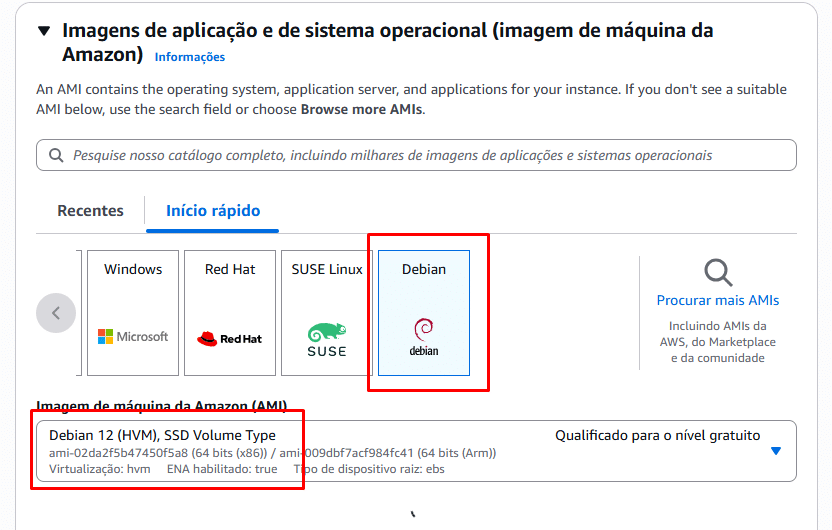
O servidor precisa ter Debian 12. Com outro sistema ou outra versão, a KeepCloud recusa a conexão.
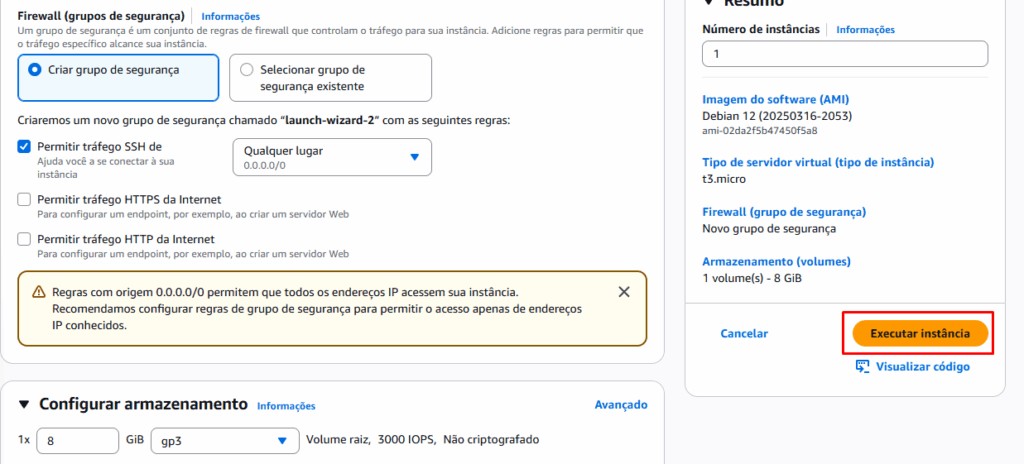
Customize as configurações do seu servidor conforme preferir e após esta opção clique em “Executar instância” (ou “Launch instance”).
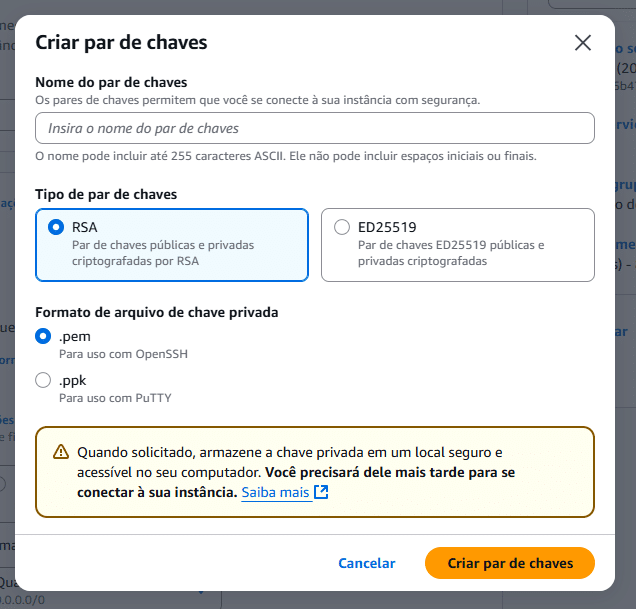
Caso você não possua, não esqueça de criar um par de chaves ssh para o seu servidor.
Para garantir o acesso seguro à sua instância via SSH, é fundamental criar um par de chaves. Selecione a opção para criar um novo par de chaves (o tipo RSA é sugerido).
Dê um nome descritivo ao seu par de chaves.
Clique em “criar par de chaves”. O arquivo da chave (geralmente com extensão .pem) será baixado automaticamente para o seu computador.
Importante: Após o download, é crucial definir as permissões corretas para o arquivo da chave. No terminal, use o comando: chmod 400 <nome-do-arquivo-da-chave.pem> para torná-lo somente leitura para o proprietário.
Preparando Instância para KeepCloud
Com a instância criada e em execução, algumas configurações adicionais são necessárias diretamente no sistema operacional da instância:
Conecte na sua nova Instância
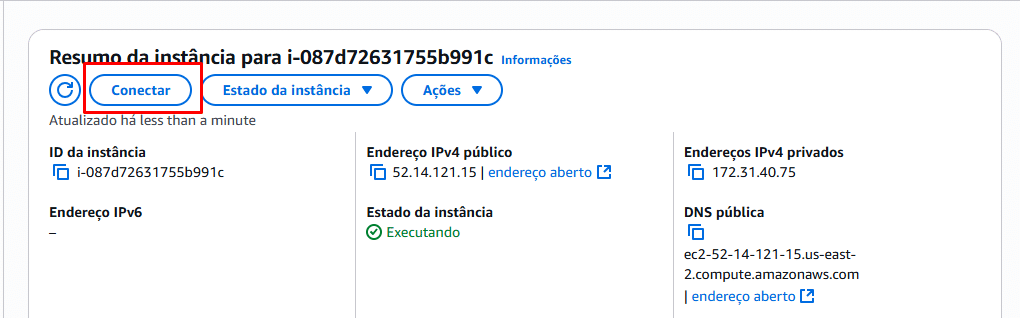
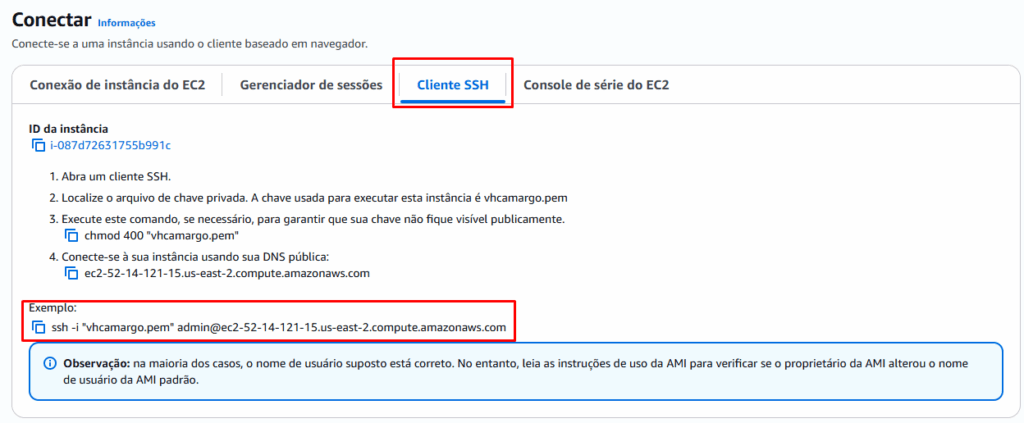
Acesse os detalhes da sua instância e clique em “Conectar”
Após isto, clique em “Cliente SSH” e copie o comando sinalizado acima, este comando irá permitir acesso ao seu servidor.
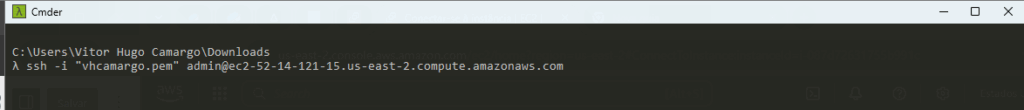
Acesse sua instância EC2 via SSH (no Debian, o usuário padrão é admin, com o par de chaves que você baixou).
Liberando o acesso root
A KeepCloud se conecta com o usuário root e a senha dele. Ainda conectado ao servidor, siga os passos abaixo.
Depois de entrar no servidor, defina a senha do root:
sudo passwd root
Abra o arquivo de configuração do SSH:
sudo nano /etc/ssh/sshd_config
Deixe estas duas linhas assim (sem # no início):
PermitRootLogin yes
PasswordAuthentication yes
Salve com Ctrl+X, depois “Y” e Enter. Se existir algum arquivo na pasta /etc/ssh/sshd_config.d/ com PasswordAuthentication no, troque para yes também.
Reinicie o SSH:
sudo systemctl restart ssh
No grupo de segurança da instância, deixe a porta 22 (SSH) liberada.
Conectando AWS ao KeepCloud
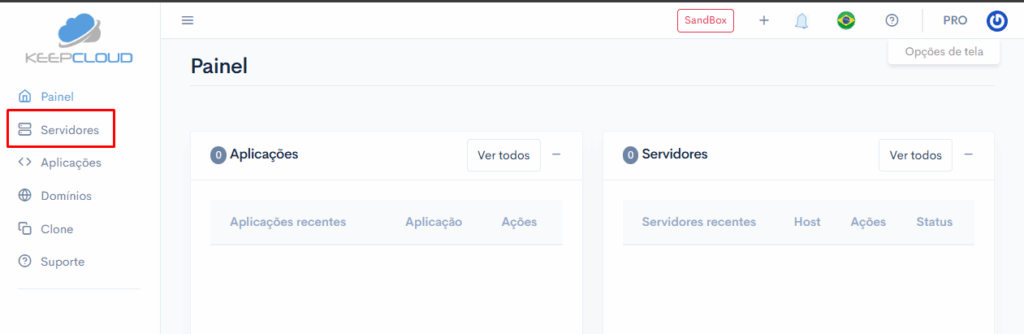
No menu lateral esquerdo da KeepCloud, clique em “Servidores” e depois em “Novo Servidor”. Se você ainda não tem servidores, o painel abre direto a página “Criar Servidor”.
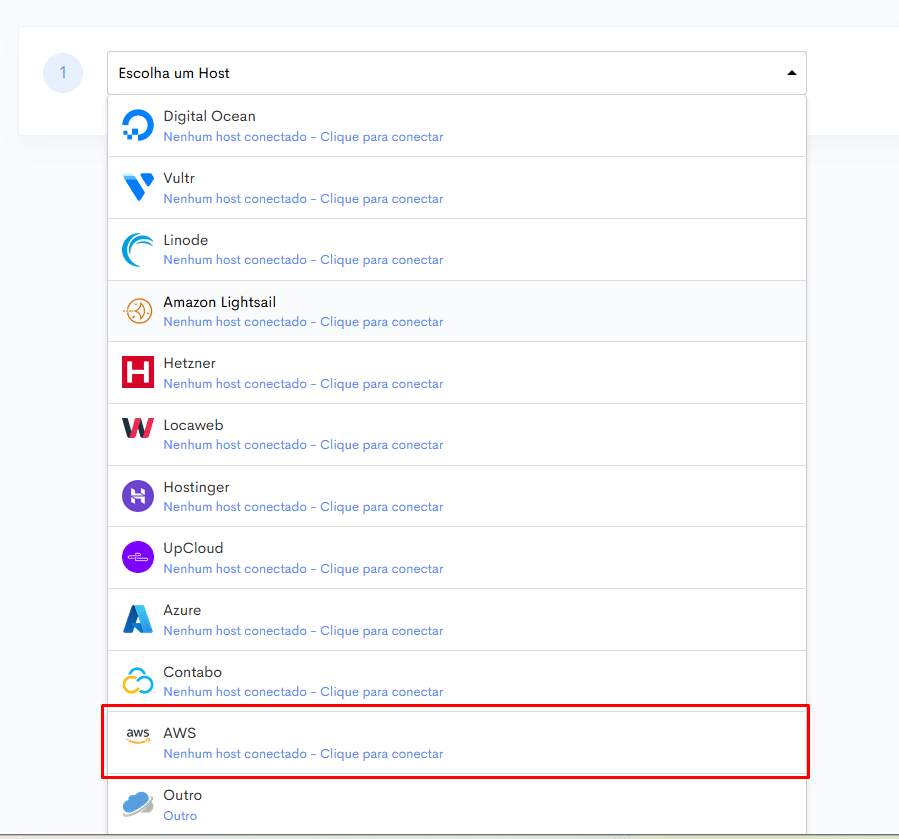
Na lista de provedores, role até o final e selecione “AWS”.
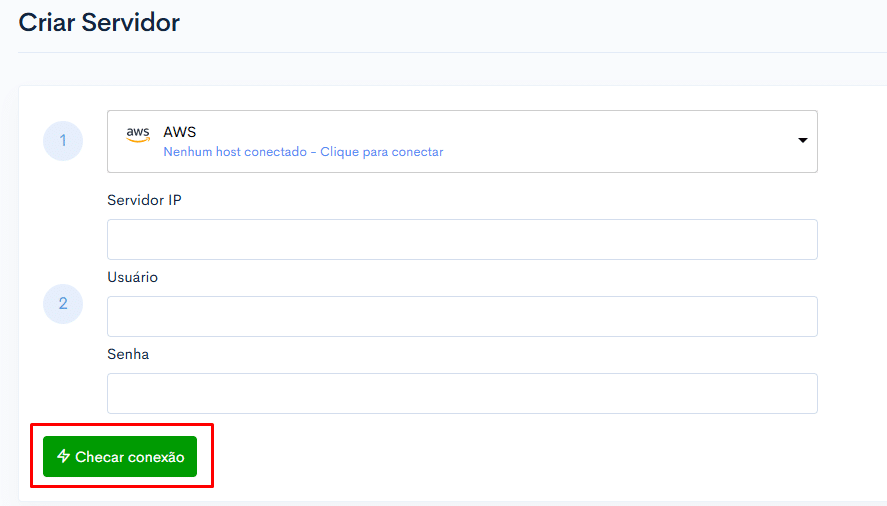
Informe o IP do servidor, o Usuário ROOT (root) e a Senha ROOT.
Clique em “Checar conexão”. A KeepCloud confere a senha e se o sistema é Debian 12.
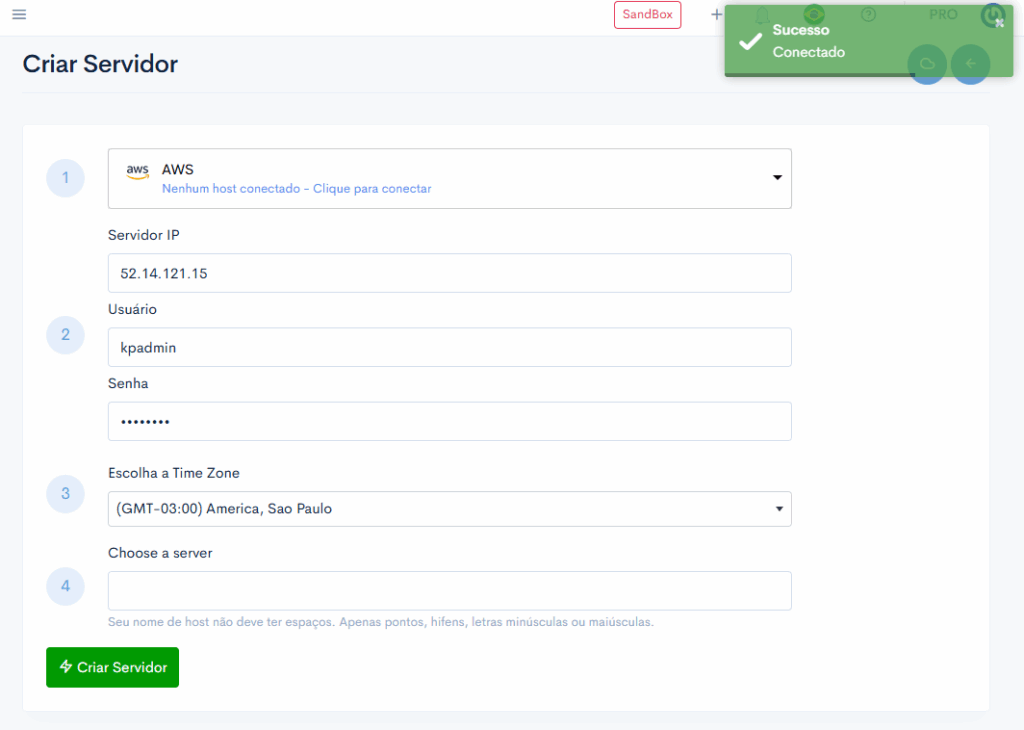
Se estiver tudo certo, aparece a mensagem “Conectado”.
Informe o Nome do Servidor e clique em “Criar Servidor”. A instalação começa nesse momento.
Observações
- Usuário root obrigatório: a KeepCloud instala tudo como root. Com outro usuário, mesmo com
sudo, o “Checar conexão” pode mostrar “Conectado”, mas a instalação falha. - Debian 12 obrigatório: com outro sistema ou outra versão, o painel recusa a conexão.
- Servidor novo: use um servidor sem painel de controle, servidor web ou banco de dados instalados.